
O operațiune internațională sprijinită de Europol a dus la perturbarea botnet-ului Sality, o infrastructură criminală de lungă durată utilizată pentru distribuirea de programe informatice malițioase către mii de calculatoare infectate din întreaga lume.
Acțiunea coordonată, desfășurată la 31 august 2026 și condusă de autoritățile din Statele Unite ale Americii, a vizat o rețea botnet despre care se estimează că funcționează de mai bine de două decenii. La apogeul său, botnet-ul îi oferea operatorului acces la până la un milion de dispozitive infectate la nivel mondial. Până în prezent, peste 11 milioane de adrese IP unice au fost asociate infrastructurii, care putea fi utilizată pentru distribuirea de programe informatice malițioase către dispozitive compromise.
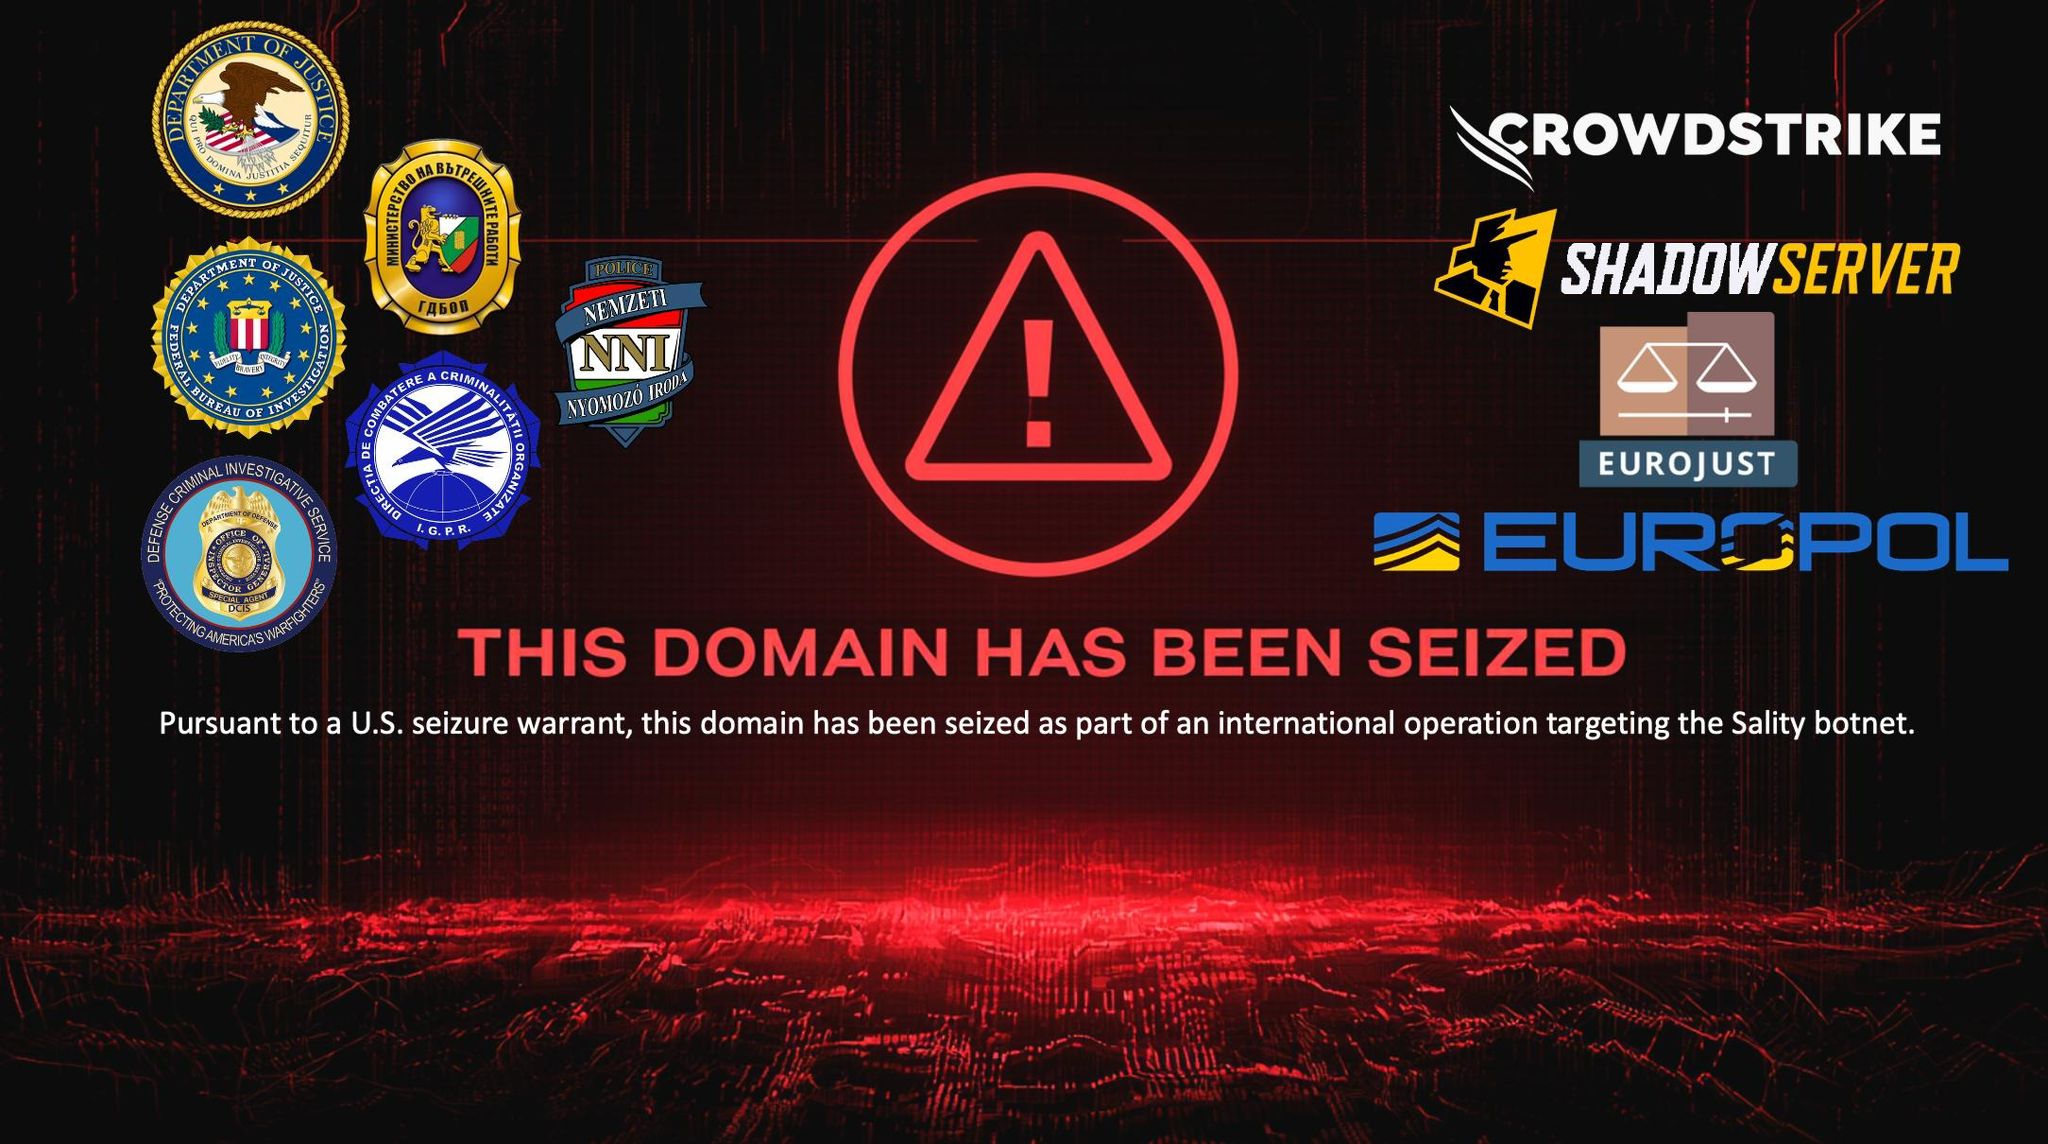
La acțiunea de perturbare au participat autorități din Bulgaria, Ungaria, România și Statele Unite ale Americii, cu sprijinul Europol și al partenerilor din sectorul privat CrowdStrike și Shadowserver Foundation.
Ca parte a acțiunii de perturbare, a fost desfășurată o operațiune de tip „sinkhole” în cadrul rețelei peer-to-peer, prin care comunicațiile dispozitivelor infectate au fost redirecționate de la infrastructura criminală. Astfel, dispozitivele compromise au fost izolate de botnet, iar canalul de comandă al operatorului a devenit nefuncțional.
Destructurarea uneia dintre cele mai rezistente infrastructuri criminale
Spre deosebire de botnet-urile care se bazează pe un server tradițional central de comandă și control, botnet-urile peer-to-peer, precum Sality, utilizează dispozitivele infectate pentru a comunica direct între ele. Această structură descentralizată le face deosebit de rezistente și dificil de destructurat, deoarece perturbarea unor componente individuale ale infrastructurii nu duce neapărat la eliminarea întregii rețele.
Prin urmare, combaterea Sality a necesitat o cooperare internațională susținută timp de mai mulți ani. Din 2017, Europol a sprijinit autoritățile de aplicare a legii din întreaga lume să colaboreze pentru identificarea și eliminarea infrastructurii asociate botnet-ului, pe măsură ce diferite componente ale rețelei erau identificate în jurisdicții diferite.
În săptămânile premergătoare celei mai recente acțiuni de perturbare, această cooperare s-a intensificat, partenerii organizând săptămânal reuniuni operaționale pentru a-și coordona acțiunile. Europol a sprijinit implicarea autorităților de aplicare a legii din Bulgaria, Ungaria și România, contribuind la coordonarea măsurilor împotriva infrastructurii botnet-ului în diferitele jurisdicții.
Cooperarea dintre autorități și sectorul privat, esențială pentru acțiune
Acțiunea de perturbare a fost posibilă prin cooperarea strânsă dintre autoritățile de aplicare a legii și partenerii din sectorul privat, reunind informații de securitate cibernetică, capacități de investigare și expertiză tehnică.
Prin intermediul Programului de extindere a informațiilor privind criminalitatea cibernetică al Europol (Cyber Intelligence Extension Programme – CIEP), CrowdStrike și Shadowserver Foundation au colaborat cu autoritățile de aplicare a legii, oferind expertiză tehnică și analize ale infrastructurii în sprijinul acțiunii de perturbare.
Centrul European de Combatere a Criminalității Informatice al Europol (European Cybercrime Centre – EC3) a sprijinit schimbul și analiza informațiilor de securitate cibernetică și, împreună cu Grupul comun de acțiune pentru combaterea criminalității informatice (Joint Cybercrime Action Taskforce), a organizat reuniuni operaționale între toți partenerii implicați. Aceste eforturi au contribuit la stabilirea unei imagini operaționale comune asupra botnet-ului și infrastructurii acestuia, la facilitarea schimbului de informații între țările implicate și, în cele din urmă, la elaborarea unei strategii coordonate de perturbare.
La acțiunea de perturbare au participat următoarele autorități:
- Bulgaria: Direcția Generală pentru Combaterea Criminalității Organizate;
- Ungaria: Departamentul de Criminalitate Cibernetică al Biroului Național de Investigații;
- România: Poliția Română – Direcția de Combatere a Criminalității Organizate;
- Statele Unite ale Americii: Departamentul de Justiție al SUA; Biroul Federal de Investigații (FBI); Serviciul de Investigații Criminale al Departamentului Apărării (Defense Criminal Investigative Service);
- Europol;
- Eurojust.
În perioada 31 august – 1 septembrie 2026, a avut loc o amplă operațiune internațională de destructurare și închidere a botnet-ului Sality, prin intermediul căruia au fost infectate sute de mii de sisteme informatice.
Direcția de Combatere a Criminalității Organizate din cadrul I.G.P.R. a fost parte a acestei operațiuni, alături de agenții de aplicare a legii din Statele Unite ale Americii, Franța, Ungaria și Bulgaria, precum și de Europol, Eurojust și parteneri privați din domeniul securității cibernetice.
În cadrul operațiunii, URL-ul activ asociat infrastructurii Sality din România a fost închis la data de 31 august 2026, ora 22:00.
L.B.